Určujete, kdo má přístup k počítačům, strojům a prostorám zapojeným do ChipLogin. Ztracenou kartu můžete zablokovat a přístupové události dohledat v záznamech. Komunikace je šifrovaná a přístupová data zůstávají ve vaší síti.
Kartu v ChipLogin Serveru zablokujete a pracovníkovi přiřadíte náhradní. Nemusíte kvůli tomu měnit nastavení na každém počítači.
Přístupy upravíte ve společné správě. Když zaměstnanec změní pozici, přizpůsobíte jeho oprávnění k zapojeným počítačům, strojům a dveřím.
Dohledáte, čí karta byla použita, kdy, u kterého zařízení a s jakým výsledkem. Záznamy povolených i zamítnutých přístupů máte pohromadě.
Přístupová data a záznamy uchovává ChipLogin Server ve vaší síti. Podrobnosti ověřování integrity záznamů najdete níže v popisu auditní stopy.
Zařízení se navzájem ověřují pomocí certifikátů. Následující přehled je určený pro vaše IT.
Každá stanice, čtečka a řídicí jednotka má vlastní certifikát X.509 a ověřuje server stejně, jako server ověřuje ji. Spojení mTLS odmítne zařízení, která nedokážou předložit důvěryhodný certifikát.
Každé zařízení si generuje privátní klíč lokálně a je navrženo tak, aby jej na zařízení uchovalo. Pouhé zkopírování souborů aplikace proto nereprodukuje identitu mTLS stanice.
Při registraci nové stanice správce vizuálně potvrdí její identitu pomocí grafického otisku (randomart typu drunken bishop) — na stejném principu ověřuje OpenSSH klíč hostitele.
ChipLogin podporuje karty MIFARE DESFire. Možnost využití vašich stávajících DESFire karet společně ověříme.
Podporujeme MIFARE DESFire s kryptografickým ověřením. Pouhé čitelné číslo karty nestačí. Před zapojením stávajících karet ověříme jejich nastavení a vhodnost čteček.
Samotné UID přístup nepovolí. Karta musí projít kryptografickým ověřením a být přiřazena uživateli s příslušným oprávněním. Kopie čísla karty tento důkaz nenahradí.
DESFire umožňuje ověřit, že karta zná správný tajný klíč, nikoli pouze přečíst její číslo. Kryptografické ověření je součástí řešení, ne volitelný doplněk pouze pro dveře.
Nejde o jedno „šifrování“, ale o tři nezávislé zámky navrstvené na sebe. Prolomení jednoho neotevře zbývající dva.
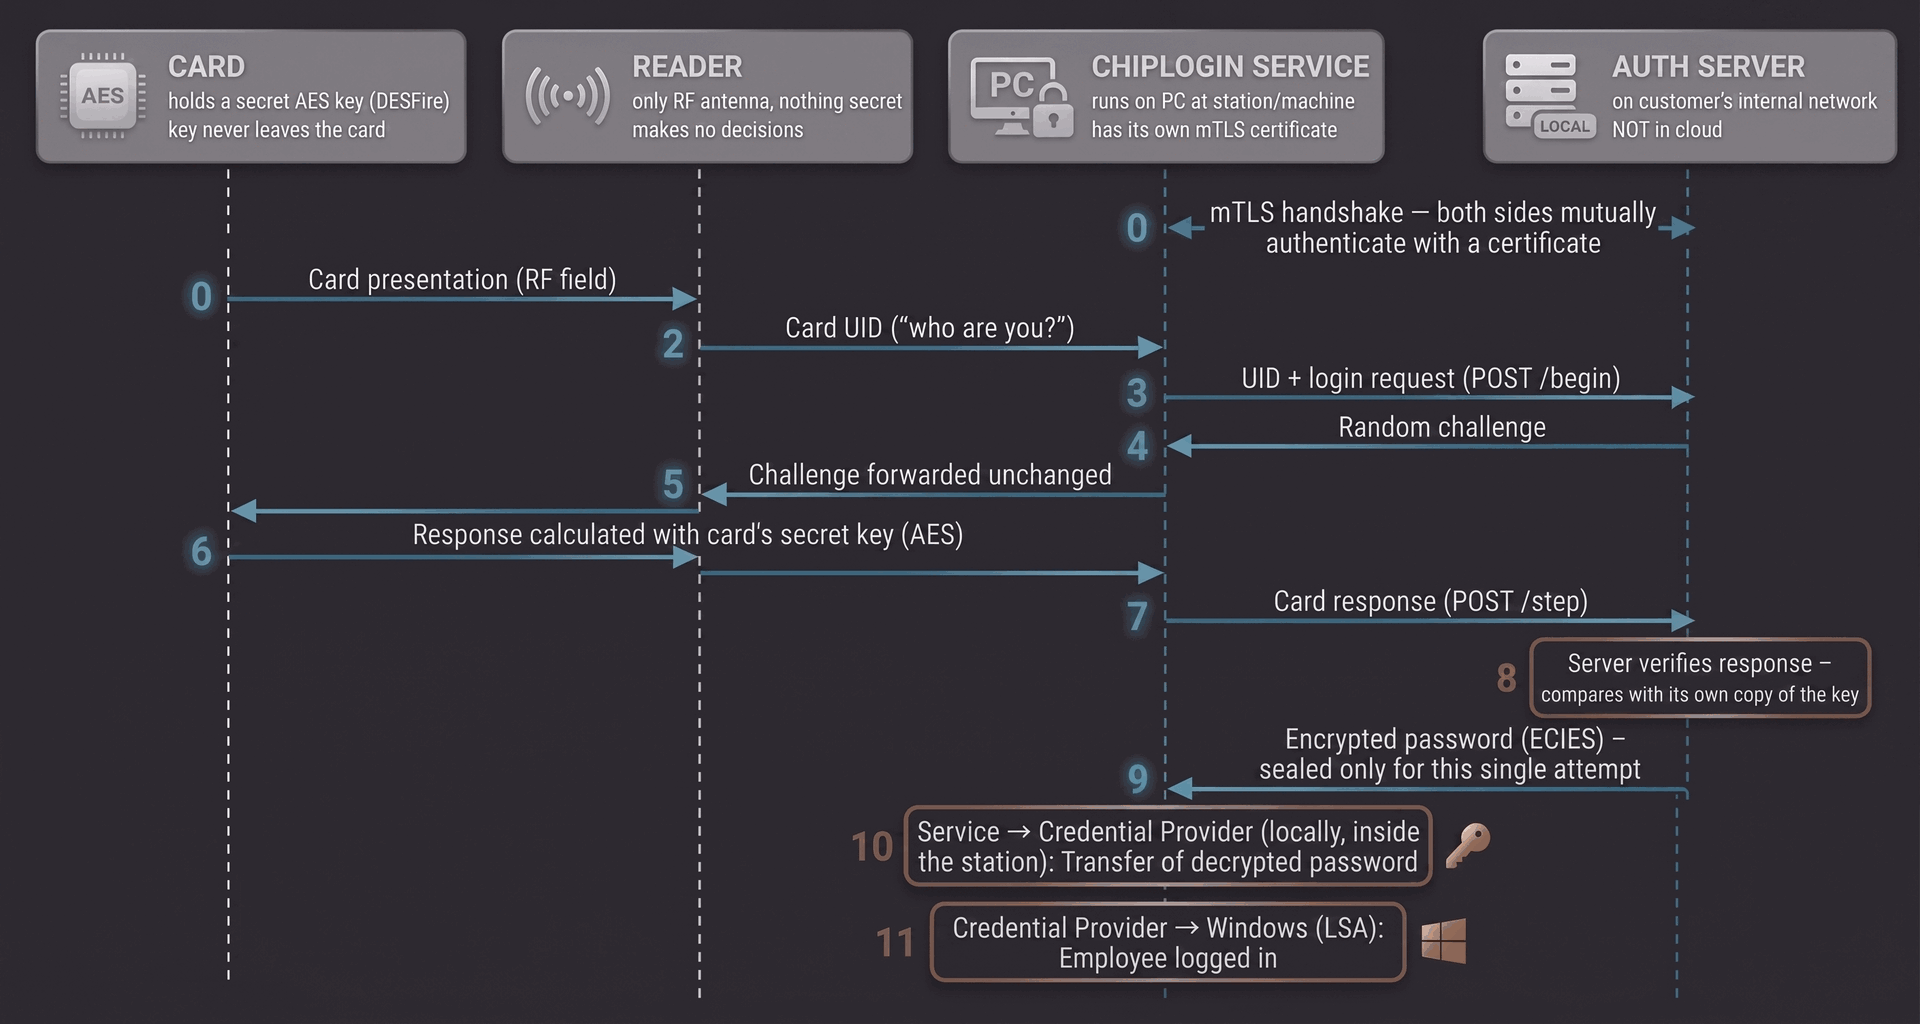
Než si stanice a server vymění aplikační data, obě strany se navzájem ověří vlastním certifikátem. Zařízení bez odpovídajícího důvěryhodného certifikátu a privátního klíče ověření mTLS nedokončí.
Karta svůj tajný klíč nikdy neodhalí, pouze prokáže, že jej zná. Server pošle náhodnou výzvu, karta ji zpracuje svým klíčem a server výsledek ověří. Zachycená odpověď je podruhé nepoužitelná — další výzva bude jiná.
Jakmile karta prokáže svou identitu, server zašifruje heslo Windows výhradně pro jednorázový klíč, který stanice vytvořila právě pro tento pokus. Jen tato stanice jej může dešifrovat — a pouze nyní. Heslo v otevřeném textu po síti nikdy necestuje.
Konkrétní scénáře, ne vágní sliby.
Server rozpozná, že karta nedokáže odpovědět na kryptografickou výzvu, protože nezná tajný klíč. Okamžitě ji odmítne jako neznámou kartu, ještě před výměnou citlivých dat.
Pasivní záznam sítě zachytí provoz šifrovaný pomocí mTLS, nikoli otevřený text. Obsah s heslem je navíc zapečetěn pro jednorázový klíč stanice k danému pokusu o přihlášení, což omezuje i opakované použití zachyceného obsahu.
Není v něm uložené heslo, které by bylo možné najít. Hesla jsou na serveru — v paměti stanice existují jen zlomek sekundy během samotného přihlášení.
Správce stanici na serveru zablokuje stejně jako kartu. Od té chvíle server odmítne každý požadavek s jejím certifikátem, i když útočník počítač zapne.
Stanice jej odmítne už na úrovni mTLS — nemá platný certifikát, který stanice rozpoznává jako skutečný server.
Správce kartu v systému zablokuje nebo zneplatní — jde čistě o databázovou operaci, na stanicích se nic měnit nemusí.
Každé přihlášení, autorizace stroje a událost u dveří se stane podepsaným záznamem.
Každá událost — přihlášení, autorizace stroje, odemknutí dveří nebo zamítnutí — se při svém vzniku zapíše do protokolu a podepíše.
Přihlášení do Windows, autorizace strojů i události u dveří končí ve stejném protokolu se stejnou strukturou — před auditem nemusíte slučovat exportní formáty tří různých dodavatelů.
Samotný protokol je uložený na vašem ChipLogin Serveru ve vaší síti — žádná kopie přístupových dat neleží v cloudu třetí strany.
Každý záznam obsahuje hash předchozího, takže pozdější úprava naruší ověřitelný řetězec. Jeho otisk se také pravidelně kotví u nezávislého svědka (ChipLogin Cloud), který dostává jednosměrný otisk, nikoli obsah záznamu. Tyto mechanismy jsou společně navržené tak, aby byly zpětné změny zjistitelné.
Výše popsaná architektura zařízení mTLS, vizuální ověřování a auditní protokol fungují v celé platformě ChipLogin — ChipLogin pro Windows, stroje i dveře sdílejí stejnou vrstvu identit a stejný server.
Máte konkrétní bezpečnostní otázku — k rotaci klíčů, životnímu cyklu certifikátů nebo topologii nasazení? Požádejte níže o technickou konzultaci.
Napište nám, co potřebujete ověřit. Nemusíte znát technické parametry. Potřebné podrobnosti s vámi a vaším IT projdeme.
nebo použijte formulář níže ↓
Ozveme se vám a probereme další postup.